KVKK ve yapay zekâ: Veriyi modele vermeden önce
Şirket verisini bir yapay zekâ aracına vermeden önce KVKK açısından neye bakmalı? Kurumun rehberi, yurt dışı aktarım ve teknik önlemler.
Çalışanlar müşteri e-postasını özetletmek ya da bir sözleşmeyi kontrol ettirmek için metni yapay zekâ araçlarına yapıştırıyor. Bu metinde ad, telefon, adres gibi bilgiler varsa iş KVKK'nın alanına girer. Bu yazıda Kişisel Verileri Koruma Kurumu'nun rehberine ve Kanun metnine dayanarak, veriyi modele vermeden önce bakılacak noktaları ve işe yarayan teknik önlemleri özetliyoruz. Yazı hukuki değerlendirme yerine geçmez.
Kurumun rehberi ne diyor?
Kurum, Kasım 2025'te "Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)" adlı belgeyi yayımladı[1]. Rehberin çıkış noktası şu: 6698 sayılı Kanun teknolojiden bağımsızdır. Bir yapay zekâ sisteminin yaşam döngüsünün herhangi bir aşamasında kişisel veri işleniyorsa Kanun uygulanır[1].
Rehber bir noktaya ayrıca dikkat çekiyor. Kullanıcının yazdığı istemde kişisel veri olmasa bile model, eğitimde öğrendiklerinden yola çıkarak gerçek bir kişiye ait bilgi üretebilir. Bu durum da veri işleme olarak değerlendirilebilir[1].
Anonim veriler Kanun'un kapsamı dışındadır. Ancak rehbere göre verinin gerçekten anonim olduğu teknik yöntemlerle ve nesnel ölçütlerle gösterilebilmelidir. Anonimleştirme tamamlanana kadar veri kişisel veri sayılır ve bu aşama da Kanun'a uygun yürütülmelidir[1].
Yurt dışındaki bir modele veri göndermek
Yaygın kullanılan dil modellerinin çoğu yurt dışındaki sunucularda çalışır. Rehber, Türkiye'deki bir veri sorumlusu yurt dışında yerleşik bir sağlayıcının sistemini kullanıp kişisel veriyi bu yolla yurt dışına aktarıyorsa, aktarımın Kanun'un 9. maddesine ve ilgili Yönetmeliğe uygun yapılması gerektiğini belirtiyor[1].
9. madde 7499 sayılı Kanunla değişti; yeni hâli 1 Haziran 2024'te yürürlüğe girdi[2]. Kanun metnine göre aktarım için üç yol var[2]:
- Yeterlilik kararı: Kurulun ilgili ülke, sektör ya da uluslararası kuruluş için verdiği karar.
- Uygun güvenceler: Örneğin Kurulun ilan ettiği standart sözleşme. Standart sözleşme imzalandıktan sonra beş iş günü içinde Kuruma bildirilir.
- Arızi hâller: İlk iki yol yoksa ve aktarım arızi nitelikteyse, sayılan istisnalardan biri. Örneğin riskler hakkında bilgilendirilen kişinin açık rıza vermesi.
Sizin durumunuza hangi yolun uyduğu hukuki bir değerlendirmedir. Bunu KVKK alanında çalışan bir hukukçuyla netleştirin.
Sorumluluk aracı sağlayanda kalmaz
Rehber veri sorumlusunu, verinin "neden" ve "nasıl" işleneceğine karar veren taraf olarak tarif ediyor. Veri işleyen ise onun adına, sözleşmeyle yetkilendirilmiş ayrı bir kişidir[1]. Kanun'un 12. maddesi veri sorumlusuna uygun güvenlik düzeyi için teknik ve idari tedbir alma yükümlülüğü getiriyor. Veri başkası tarafından işleniyorsa bu tedbirlerden onunla birlikte müştereken sorumludur[2]. Kısacası bir yapay zekâ hizmeti satın almak, sorumluluğu sağlayıcıya devretmez.
Uygulanabilecek teknik önlemler
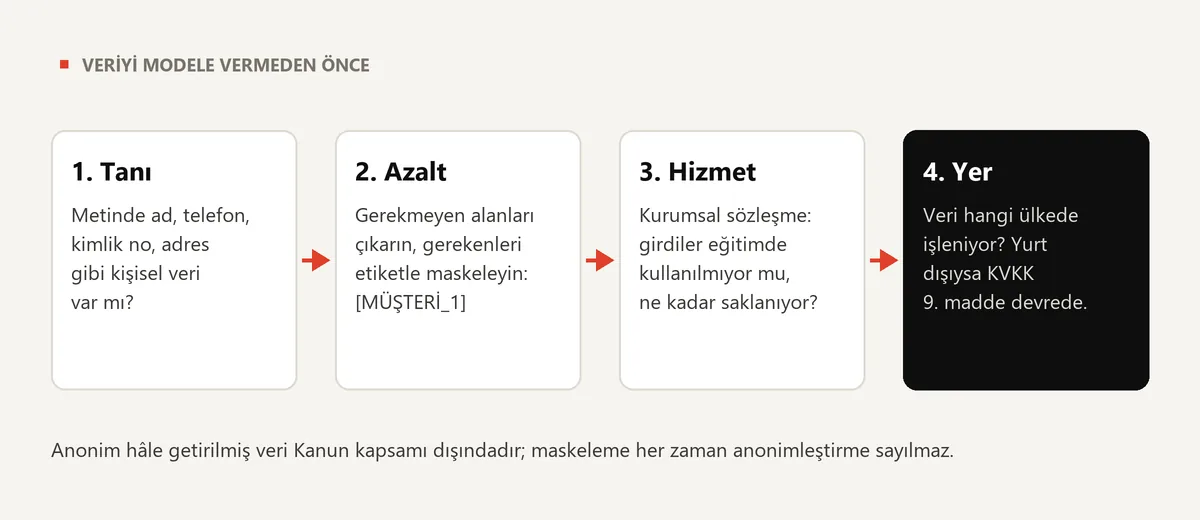
- Azaltma ve maskeleme: Model işini ad, kimlik numarası ya da telefon olmadan yapabiliyorsa bu alanları metin modele gitmeden önce "[MÜŞTERİ_1]" gibi etiketlerle değiştirin. Rehber de bireysel kullanımda isim, tarih, konum gibi ayrıntılar yerine genel anlatımı öneriyor[1]. Etiketleri gerçek isimlerle eşleştiren tablo sizde duruyorsa veri yeniden kişiyle ilişkilendirilebilir; bu yüzden maskeleme tek başına anonimleştirme sayılmayabilir.
- Kurumsal sözleşmeli hizmet: Microsoft, Azure üzerinden sunduğu modellerde istem ve çıktıların OpenAI'ye açık olmadığını ve temel modelleri eğitmek için kullanılmadığını yazıyor[3]. Anthropic de ticari ürünlerindeki girdi ve çıktıları varsayılan olarak eğitimde kullanmadığını, ancak kullanıcı geri bildirim gönderirse ya da açıkça izin verirse kullanabileceğini belirtiyor[4]. Ekibin geri bildirim düğmelerini nasıl kullanacağını da kurala bağlayın.
- İşlem yeri: Azure'da standart dağıtımda istem ve yanıtlar seçtiğiniz coğrafyada işlenir. "Global" dağıtımda modelin bulunduğu herhangi bir coğrafyada, "DataZone" dağıtımda ise belirlenen bölge içinde, örneğin AB üyesi ülkelerde işlenebilir[3]. Seçtiğiniz ayar, verinin hangi ülkeye gittiğini belirler. Veri hiç dışarı çıkmamalıysa model şirket içi sunucuda da çalıştırılabilir.
- Yetki ve kayıt: Asistan yalnızca soran kişinin görmeye yetkili olduğu veriye erişmeli; kimin neyi sorduğu kayıt altında tutulmalı.
Şirketiniz için ne anlama geliyor?
- Hangi araca hangi verinin girilebileceğini yazılı bir kurala bağlayın. Müşteri verisi kişisel hesaplarla açılmış araçlarda işlenmesin.
- Yapay zekâ kullanan süreçleri veri envanterinize ekleyin: hangi veri, hangi amaçla, hangi sağlayıcıya, hangi ülkede işleniyor.
- Kurulumdan önce sağlayıcının veri işleme sözleşmesini, eğitim, saklama ve işlem yeri ayarlarını okuyun.
- Gerekmeyen kişisel veriyi modele hiç göndermeyin; gerekeni mümkünse maskeleyin.
- Yurt dışı aktarım ve aydınlatma metni gibi konuları KVKK alanında çalışan bir hukukçuyla değerlendirin.
Verinizin hangi modele, hangi ortamda gideceğini baştan belirleyen bir çözüm kurmak isterseniz kurumsal yapay zekâ hizmetimize göz atın.
Kaynaklar
- Kişisel Verileri Koruma Kurumu, "Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)", Yayın No 113, Kasım 2025. kvkk.gov.tr/Icerik/8547
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (Resmî Gazete, 7 Nisan 2016; 9. madde 7499 sayılı Kanunla değişik, yürürlük 1 Haziran 2024), Mevzuat Bilgi Sistemi. mevzuat.gov.tr
- Microsoft Learn, "Data, privacy, and security for Foundry Models sold by Azure in Microsoft Foundry", 18 Mayıs 2026. learn.microsoft.com
- Anthropic Privacy Center, "Is my data used for model training?", 18 Ağustos 2026. privacy.claude.com